OpenClaw n’est pas un simple chatbot. Il exécute des commandes, manipule vos fichiers et interagit avec vos services connectés. Une mauvaise configuration ne reste pas confinée à une fenêtre de discussion. Elle impacte directement votre serveur, vos données et tous les systèmes auxquels l’agent accède. Voici comment déployer OpenClaw sans prendre de risques.
Pourquoi la sécurité d’OpenClaw est-elle cruciale ?
Les agents IA autonomes changent la donne en matière de sécurité. Un serveur web mal configuré peut fuir des données. Un agent IA mal configuré peut supprimer des bases de données, envoyer des emails frauduleux ou exfiltrer vos identifiants en quelques secondes.
OpenClaw fonctionne localement sur votre infrastructure. Vous contrôlez tout, ce qui renforce votre confidentialité. Mais cette liberté implique une responsabilité totale. La sécurité dépend entièrement de votre configuration.
Une automatisation fiable repose sur des limites claires. Définissez précisément ce qu’OpenClaw peut faire. Établissez ce qu’il ne doit jamais faire seul. Préparez votre réponse en cas d’incident.
Qu’est-ce qui a déclenché le débat sur la sécurité OpenClaw ?
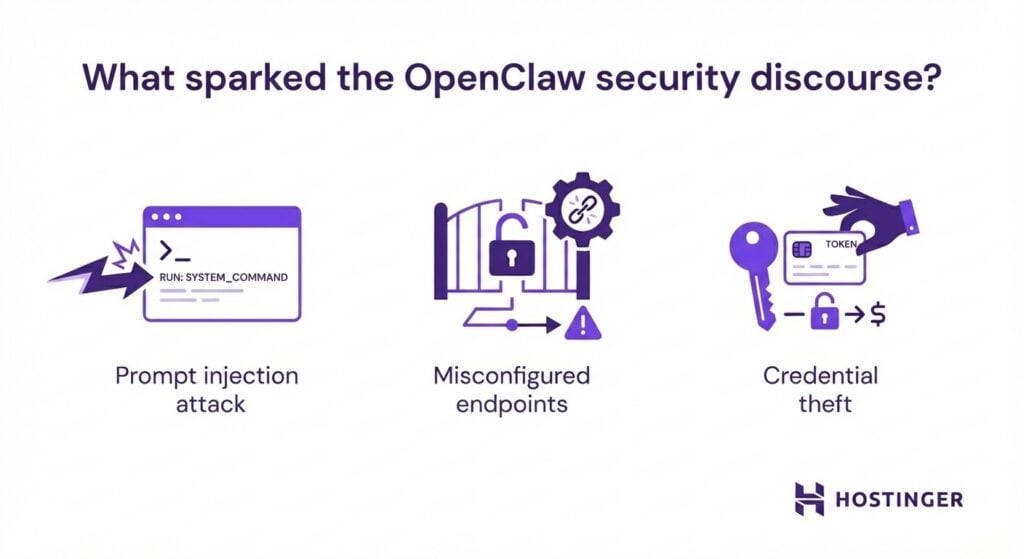
Plusieurs incidents ont mis en lumière les risques réels. Des sites web malveillants ont intégré des instructions cachées dans leurs pages. OpenClaw, chargé de les résumer, exécutait ces commandes sans le savoir. Les chercheurs appellent cela des attaques par injection de prompt.
Les erreurs de configuration ont amplifié ces dangers. Des utilisateurs ont exposé leurs passerelles OpenClaw à l’internet public avec les paramètres par défaut. Leurs clés API, jetons OAuth et historiques de chat se sont retrouvés en clair en ligne.
Des voleurs d’informations comme RedLine et Lumma ciblent désormais activement les installations OpenClaw. Les identifiants et les conversations stockés en clair offrent aux attaquants un véritable « contexte cognitif » de vos activités.
À quoi OpenClaw peut-il accéder concrètement ?
OpenClaw se connecte à de nombreux systèmes sensibles. Chaque intégration élargit son périmètre d’action.
- Emails : Il lit vos boîtes de réception, traite les pièces jointes et envoie des messages. Un agent compromis peut exfiltrer des données ou envoyer des phishing crédibles depuis votre compte.
- Outils d’équipe : Slack, Discord, WhatsApp utilisent des jetons longue durée aux autorisations étendues. Un agent piraté surveille vos conversations privées ou usurpe votre identité.
- Calendriers : Il crée des réunions et analyse vos disponibilités. Ces données révèlent vos structures d’équipe et vos habitudes de travail.
- Navigateur : Il visite des sites, remplit des formulaires et extrait des données. S’il accède à vos comptes financiers, les cookies de session deviennent une cible.
- Système de fichiers : Selon ses droits, il lit vos documents et fichiers de configuration. Avec des privilèges élevés, il accède à l’ensemble du système.
- Commandes système : C’est le pouvoir ultime. OpenClaw exécute des commandes shell, installe des logiciels, modifie des services. Sans restriction, une seule entrée compromise donne un contrôle total.
- API externes : Ses clés API ouvrent l’accès à vos plateformes cloud, processeurs de paiement et outils internes.
Imaginez un agent de support client avec accès aux emails, à la base de données clients, au processeur de paiement et à Slack. Une simple injection dans un email d’assistance pourrait enchaîner ces autorisations : consulter vos dossiers clients, émettre des remboursements frauduleux et publier des messages trompeurs sur Slack pour masquer l’attaque.
Les principaux risques de sécurité avec OpenClaw
Faible sécurisation du VPS
Beaucoup installent OpenClaw sur des VPS avec les paramètres par défaut. SSH exposé sur le port 22 avec authentification par mot de passe. Règles de pare-feu minimales. Services avec privilèges excessifs.
Sur cette base fragile, toute compromission devient dangereuse. Un attaquant qui pénètre par une faille quelconque découvre un agent IA avec un large accès système. L’agent peut alors automatiser la reconnaissance, la persistance et les mouvements latéraux.
Ports et services exposés
La passerelle OpenClaw écoute par défaut sur le port 18789, l’hôte Canvas sur le 18793. Exposés sur l’internet public, ces ports deviennent détectables par simple scan.
Les attaquants sondent activement les plages d’adresses IP des VPS. Une instance OpenClaw non authentifiée constitue une cible facile. Un seul point d’entrée exposé peut conduire à une compromission large.
Utilisation de passerelles publiques
Par commodité, certains exposent OpenClaw via des URL publiques ou des chatbots sans authentification forte. Un bot Telegram public devient alors une interface de commande à distance.
Absence de sandbox ou d’isolation
Quand OpenClaw tourne directement sur l’OS hôte, il hérite de toutes les permissions de l’utilisateur. Pas d’isolation fichiers, pas de restrictions réseau, pas de limites de ressources. Une seule commande compromise s’exécute avec tous vos privilèges.
Compétences trop permissives
Accorder à OpenClaw une exécution illimitée de commandes, c’est donner à chaque entrée non fiable une influence système totale. Beaucoup activent des autorisations étendues pendant les tests et ne les renforcent jamais ensuite.
Stockage non sécurisé des secrets
OpenClaw stocke souvent ses clés API dans des fichiers de configuration en clair. Une fois l’accès fichiers obtenu, les secrets sont volés. Même les variables d’environnement peuvent révéler des secrets à d’autres processus.
Injection de prompt avec exécution d’outils
Une injection réussie déclenche suppressions de fichiers ou exfiltration de données via des instructions cachées dans emails, pages web ou messages. Chaque entrée devient un vecteur d’exécution potentiel.
Checklist sécurité OpenClaw pour configurations auto-hébergées
Il n’existe pas encore de cadre standardisé pour les agents IA. OpenClaw étant auto-hébergé, vous assumez seul sa sécurité. Ces 13 étapes vous guident vers un déploiement sûr.
Etape 1 : Gardez OpenClaw privé par défaut
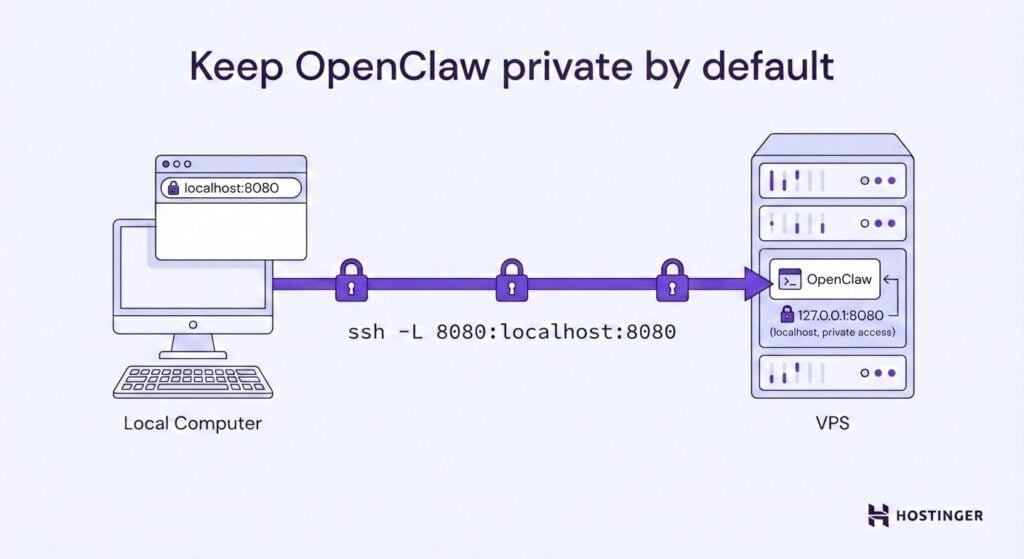
La configuration la plus sûre n’est pas accessible depuis l’internet public. Configurez OpenClaw pour écouter sur 127.0.0.1 plutôt que 0.0.0.0. Il reste accessible seulement depuis le serveur lui-même.
Pour un accès distant, utilisez un tunnel SSH. Connectez-vous avec la commande appropriée, puis accédez à OpenClaw via localhost sur votre navigateur.
Les solutions VPN créent aussi des réseaux privés sécurisés sans exposition publique.
Bloquez les ports OpenClaw au niveau du pare-feu avec UFW. Même en cas d’erreur de configuration ultérieure, le pare-feu empêche l’exposition accidentelle.
Si l’accès public est vraiment nécessaire, placez OpenClaw derrière une authentification forte et un proxy inverse comme NGINX. Le proxy valide et filtre les requêtes avant qu’elles n’atteignent l’agent.
Etape 2 : Vérifiez les ports ouverts et fermez l’inutile
Auditez régulièrement vos ports exposés. Exécutez les commandes d’inspection pour voir quels services écoutent et sur quels ports.
Repérez les entrées inattendues : anciens serveurs de développement, ports de base de données, services oubliés. Fermez-les. Pour les services qui doivent tourner sans accès externe, liez-les uniquement à l’hôte local.
Changez votre port SSH par défaut pour réduire le bruit des attaques automatisées. Mais souvenez-vous : la vraie protection vient des règles de pare-feu explicites.
Etape 3 : Renforcez l’accès SSH avant tout
SSH est la base de votre sécurité VPS. Verrouillez-le correctement avant même de penser à OpenClaw.
Passez aux clés SSH pour vos connexions. Désactivez complètement l’authentification par mot de passe. Les attaques par force brute disparaissent instantanément.
Si possible, restreignez les connexions à certaines adresses IP. Pour les utilisateurs avec IP fixes, configurez votre pare-feu pour n’accepter SSH que depuis ces adresses.
Etape 4 : N’exécutez jamais OpenClaw en tant que root
Avec les droits root, toute erreur ou exploit offre aux attaquants le contrôle total du système. Une injection réussie devient catastrophique.
Créez un utilisateur Linux dédié spécifiquement à OpenClaw. Exécutez tous les processus sous cet utilisateur. Stockez la configuration dans son répertoire personnel. Accordez uniquement les permissions minimales nécessaires.
Ce confinement limite les dégâts. Même compromis, l’attaquant ne peut affecter que ce que l’utilisateur OpenClaw peut toucher.
Etape 5 : Limitez les actions avec une liste d’autorisation
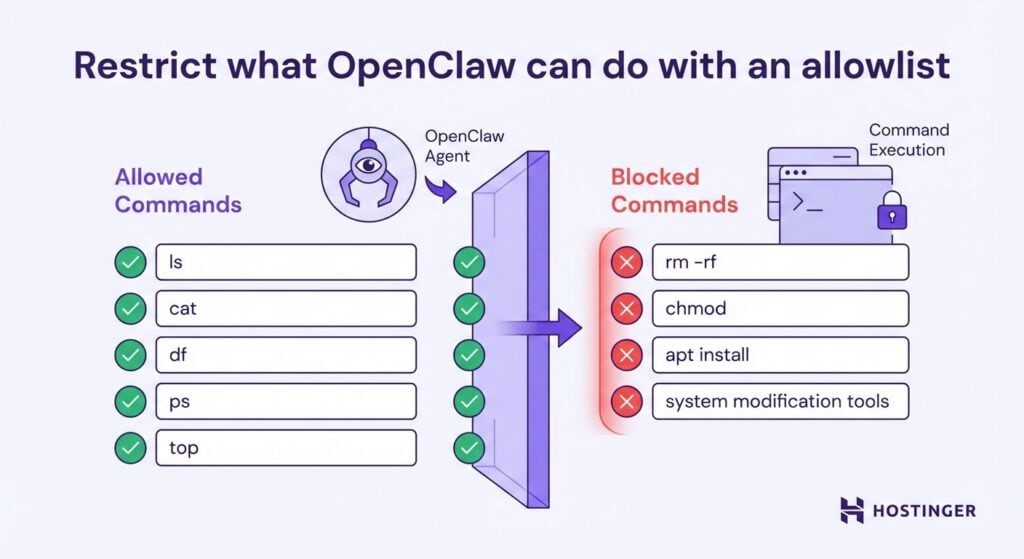
Sans limites, OpenClaw exécute tout ce qu’on lui demande. La liste d’autorisation change le modèle : vous n’autorisez que des actions approuvées.
Commencez par des commandes Linux en lecture seule : ls, cat, df, ps. OpenClaw recueille des informations sans rien modifier. Ajoutez les droits d’écriture avec prudence dans des répertoires spécifiques uniquement.
N’accordez jamais d’accès illimité aux gestionnaires de paquets ou commandes de destruction. Utilisez les permissions Linux, AppArmor ou des shells restreints pour appliquer techniquement ces limites.
Chaque nouvelle capacité doit résulter d’une décision délibérée.
Etape 6 : Exigez l’approbation humaine pour les actions risquées
L’approbation humaine signifie qu’OpenClaw propose des actions mais attend votre confirmation explicite avant d’exécuter quoi que ce soit d’important.
Configurez toujours des exigences d’approbation pour :
- L’envoi d’emails à des destinataires externes
- La suppression ou modification de fichiers
- Les transactions financières
- Le déploiement de code
- Les commandes shell avec accès écriture
- L’accès à des données sensibles
Attention : le système d’approbation peut être modifié via l’API si la passerelle est compromise. D’où l’importance des étapes précédentes sur la sécurité de la passerelle.
Etape 7 : Stockez les clés API et jetons en sécurité
Les secrets en clair dans des fichiers de configuration sont trop faciles à voler. Toute personne avec accès aux fichiers récupère toute votre pile d’intégration.
Stockez les clés API comme variables d’environnement. Elles n’apparaissent jamais dans les fichiers ou le contrôle de version. OpenClaw les lit au démarrage sans les enregistrer sur disque.
Pour une protection renforcée, utilisez un gestionnaire de secrets. Ces outils fournissent des jetons courts qui tournent automatiquement, limitant la fenêtre de risque.
Effectuez une rotation régulière de vos clés. Ne livrez jamais de secrets dans vos dépôts. Assurez-vous que les fichiers d’identification ont des permissions restrictives, lisibles seulement par l’utilisateur OpenClaw.
Etape 8 : Isolez OpenClaw avec Docker ou un sandbox
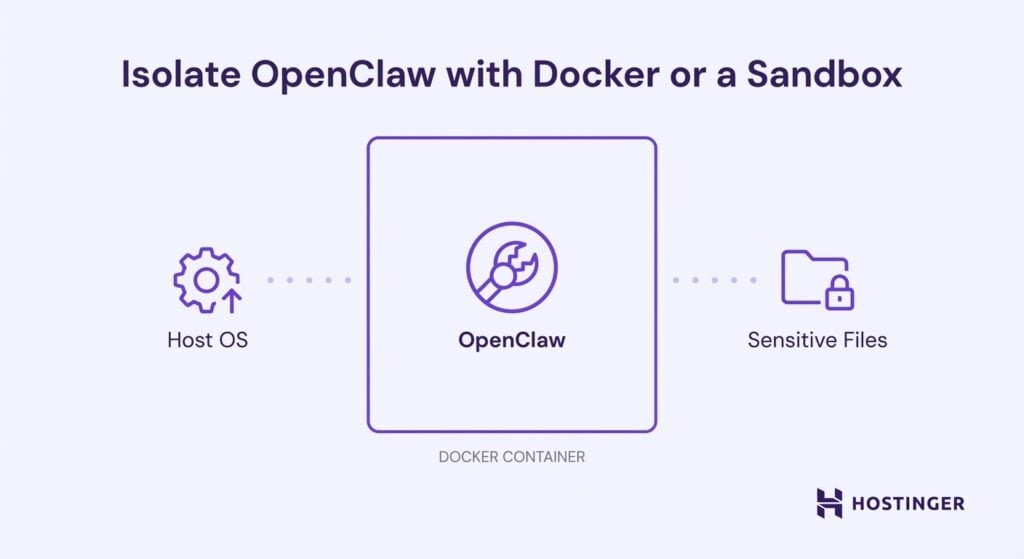
Plutôt que d’exécuter OpenClaw directement sur l’hôte, utilisez Docker pour créer des frontières.
Un conteneur Docker tourne dans un environnement isolé avec son propre système de fichiers, un accès réseau restreint et des limites de ressources. Il ne voit pas vos fichiers hôte, n’accède pas à d’autres processus.
Ne montez que les répertoires strictement nécessaires. Utilisez des images minimales. Exécutez le conteneur en utilisateur non root. Configurez des règles réseau explicites.
Même compromis total, l’attaquant reste contenu dans Docker sans chemin vers votre hôte, vos autres services ou vos fichiers sensibles.
Etape 9 : Soyez prudent avec l’automatisation du navigateur
Le risque d’injection explose quand OpenClaw traite du contenu non fiable. Les sites web visités peuvent contenir des instructions cachées pour influencer son comportement.
Même risque avec emails et messages d’expéditeurs inconnus. Un attaquant peut inclure du texte invisible en blanc sur blanc.
Pour réduire les risques, limitez la navigation aux domaines autorisés que vous contrôlez. Utilisez des sessions en lecture seule sans accès aux services authentifiés.
Pour les emails et chats, utilisez des listes d’autorisation de source strictes. Considérez toute entrée externe comme potentiellement hostile. Ajoutez un contrôle humain avant action.
Etape 10 : Verrouillez les intégrations de chat et l’accès bots
Sur Telegram, vérifiez l’identifiant de l’expéditeur avant toute commande. Sur Discord, vérifiez l’identifiant du serveur et les rôles.
Ne laissez jamais votre bot rejoindre des serveurs publics où des inconnus peuvent lui parler. Utilisez des canaux privés.
Activez l’authentification multifactorielle sur les comptes utilisés pour les intégrations. Préférez des jetons de session courts plutôt que des identifiants permanents.
Examinez attentivement les permissions du bot. Doit-il vraiment supprimer des messages ou gérer des utilisateurs ? Les permissions minimales réduisent les dégâts en cas de fuite.
Etape 11 : Activez la journalisation pour auditer les actions
Configurez OpenClaw pour enregistrer chaque action avec le contexte nécessaire à l’investigation. Au minimum, loggez :
- Les commandes exécutées et leurs paramètres
- Les fichiers consultés ou modifiés
- Les appels API déclenchés
- La source de chaque demande
- Le statut succès/échec
Préférez des logs structurés (JSON) plutôt que du texte brut. Les requêtes deviennent simples : « Montrez-moi toutes les suppressions de fichiers récentes ».
Sur Linux, utilisez journalctl pour auditer l’activité. Envisagez d’envoyer les logs vers un système distinct pour que les attaquants ne puissent pas effacer les preuves.
Examinez vos logs chaque semaine pour comprendre le comportement normal. Les anomalies ressortiront immédiatement.
Etape 12 : Mettez à jour OpenClaw et ses dépendances en sécurité
Les mises à jour réduisent l’exposition aux vulnérabilités connues. OpenClaw évolue vite, avec des correctifs réguliers.
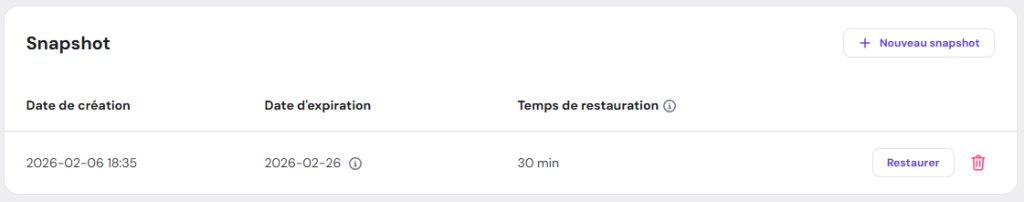
Suivez une routine simple : prenez d’abord un snapshot du VPS. Mettez à jour un composant à la fois. Vérifiez que vos workflows principaux fonctionnent. Conservez le snapshot 24-48 heures au cas où.
Surveillez le dépôt GitHub d’OpenClaw pour les annonces de sécurité. Quand les vulnérabilités sont publiques, les exploits arrivent vite. Retarder les correctifs vous expose inutilement.
Vérifiez aussi la sécurité des paquets Python ou modules Node utilisés. Des outils comme pip-audit identifient les dépendances à risque.
Etape 13 : Commencez par des automatismes à faible risque
Traitez OpenClaw comme un logiciel de production, même pour un usage personnel.
Débutez avec des rapports en lecture seule : résumés quotidiens par email, bulletins météo, agrégation de flux RSS. Ces tâches consomment des données mais ne modifient rien. Laissez-les tourner des jours pour valider la stabilité.
Ajoutez ensuite des opérations d’écriture sans enjeu : enregistrement de rapports dans des répertoires dédiés, publication sur des canaux privés. Les erreurs restent faciles à corriger.
Activez enfin les fonctionnalités plus risquées : envoi d’emails externes, commandes système modifiant la configuration, automatisation navigateur avec comptes connectés.
Chaque expansion doit faire l’objet d’une évaluation consciente.
Par quoi commencer avec OpenClaw ?
Pour vos premiers pas, choisissez des automatisations utiles mais sans risque. Elles vous aident à comprendre l’agent sans lui donner d’accès profond.
- Briefings quotidiens : OpenClaw résume vos sources d’information ou notes internes et vous envoie un rapport. Autorisations minimales, aucune modification système.
- Résumés de boîte réception : Laissez-le résumer vos emails sans y répondre ni agir. Un rôle d’observateur pendant que vous évaluez sa précision.
- Rapports programmés : Générez des synthèses périodiques à partir de logs ou tableaux de bord sans permettre de modifications.
- Rappels et suivi tâches : Utilisez-le pour compiler des listes de choses à faire sans autorisation d’écriture ou d’exécution.
Considérez chaque nouvelle automatisation comme une expérience. Isolez votre environnement, ne connectez que le strict nécessaire. Évitez de combiner plusieurs systèmes à la fois.
Après chaque modification, examinez les logs. Quelles actions exactement ? Quels outils invoqués ? Quelque chose d’inattendu s’est-il produit ? Si un point reste flou, simplifiez avant d’ajouter de nouvelles capacités.
La sécurité d’OpenClaw repose entièrement entre vos mains. Ces 13 étapes vous donnent une base solide pour explorer sereinement les possibilités de l’automatisation par agent IA.
Dans la même catégorie : OpenClaw : combien coûte vraiment son utilisation ?