Il y a des choses qu’on préfère ne pas savoir. Et puis il y a les choses qu’il vaut mieux savoir tôt que tard. Tes données personnelles qui circulent sur le dark web, c’est clairement dans la deuxième catégorie.
En 2026, les fuites de données ne sont plus des événements exceptionnels qui font la une des journaux quelques jours puis disparaissent. Elles sont devenues structurelles, si fréquentes et si massives que la plupart des gens n’en entendent plus parler avant que ça les touche directement, souvent sous forme d’un virement qu’ils n’ont pas fait, d’un accès perdu à leur propre compte, ou d’un message de leur banque signalant une activité suspecte.
La question n’est donc plus vraiment « est-ce que mes données peuvent se retrouver sur le dark web ?« . La question, c’est « est-ce qu’elles y sont déjà ?«
Le dark web : ce que c’est vraiment, sans l’exagération habituelle
Avant d’aller plus loin, autant clarifier quelque chose. Le dark web, ce n’est pas uniquement un repaire de criminels en cagoule devant des écrans verts. C’est une partie d’internet accessible uniquement via des navigateurs spécialisés comme Tor, et dont les sites ne sont pas indexés par Google ou Bing. En 2026, il héberge des forums légitimes utilisés par des journalistes, des militants politiques vivant sous des régimes autoritaires, et des personnes cherchant à communiquer sans être tracées.
Cela dit, il héberge aussi des marchés clandestins. Et selon le rapport SOCRadar 2025, environ 64 % de l’activité du dark web concerne la vente de bases de données et d’identifiants volés. C’est là que le sujet nous concerne directement, puisque chaque grande fuite de données (celles d’une plateforme e-commerce, d’un réseau social, ou d’un opérateur téléphonique) finit par alimenter ces marchés, souvent quelques jours ou quelques semaines après l’incident.
Ce qui distingue ces marchés d’une transaction ordinaire, c’est la logique de prix. Plus il y a de données disponibles sur un type de donnée donné, plus le prix chute. C’est de l’offre et de la demande, appliqué à ta vie numérique.
Combien valent tes données en 2026
NordVPN a analysé près de 75 000 annonces sur plusieurs marchés du dark web entre janvier 2025 et début 2026. Les résultats sont à la fois instructifs et un peu perturbants.
Les cartes bancaires sont les données les plus échangées. Le coût moyen d’une carte volée tourne autour de 10 dollars. En France, les cartes de paiement se négocient autour de 13 dollars, avec environ 521 annonces recensées sur la période étudiée. Ce prix bas reflète surtout l’abondance : les fuites se sont tellement multipliées que l’offre dépasse la demande sur ce segment.
Un identifiant de compte bancaire est une autre affaire. Là, le prix dépend du solde accessible. Pour un compte avec quelques milliers d’euros, il faut compter entre 100 et 300 dollars sur le marché noir. Pour un compte bien garni (au-delà de 15 000 dollars), ce même accès peut se vendre jusqu’à 1 000 dollars, un retour sur investissement évident pour qui achète.
Les « fullz », terme utilisé par les cybercriminels pour désigner un dossier d’identité complet, valent entre 35 et 40 dollars. Un fullz français contient typiquement un numéro de sécurité sociale, une date de naissance et une adresse physique, suffisant pour usurper une identité et ouvrir des comptes frauduleux.
Les comptes de réseaux sociaux se vendent autour de 40 dollars sur le dark web, les comptes Facebook représentant jusqu’à 40 % de ce marché. En partie parce qu’un accès Facebook donne souvent accès au compte Instagram associé, aux pages professionnelles, voire aux outils publicitaires connectés.
Les comptes de streaming tombent en dessous de 15 dollars. Certains vendeurs proposent même un « accès à vie avec remplacement garanti » si le compte est suspendu, preuve que ces marchés fonctionnent avec un service client digne d’une boutique en ligne légale.
Les accès email professionnels, notamment Office 365, sont plus chers. Un compte entreprise français se négocie autour de 26,50 dollars. La raison est simple. En effet, ces boîtes mail sont des passerelles vers des systèmes sensibles et des données confidentielles. Un accès à la messagerie d’un comptable ou d’un responsable RH vaut bien plus que l’adresse email en elle-même.
Les comptes crypto atteignent parfois 160 dollars ou plus pour des plateformes bien établies, parce que les cryptomonnaies présentent un avantage pour les acheteurs. Elles sont plus simples à exploiter que des données bancaires classiques, qui nécessitent des opérations de blanchiment complexes pour en tirer de l’argent.
Donc voilà où ça en est. Ta vie numérique complète (email, banque, réseaux sociaux, documents d’identité) peut se valoriser entre 100 et 400 dollars selon le profil. Ce montant dit en réalité deux choses. D’une part que ces données intéressent du monde, d’autre part que leur accessibilité prix rend leur exploitation fréquente, y compris par des acteurs peu expérimentés.
Comment tes données atterrissent sur le dark web
Il y a plusieurs chemins différents, et la plupart n’impliquent pas une erreur de ta part.
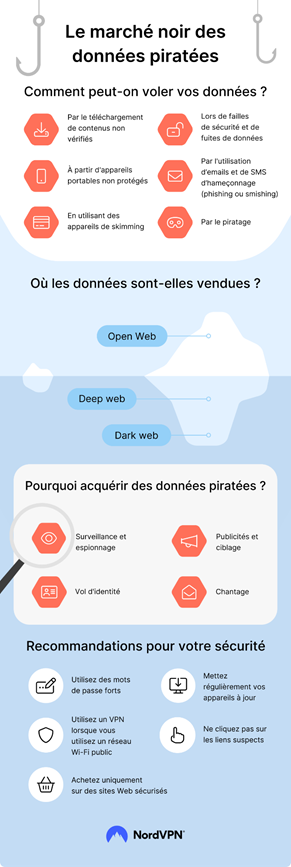
Les violations de données chez des tiers
C’est le scénario le plus courant. Un site où tu es inscrit se fait pirater (une plateforme e-commerce, un service de livraison, un opérateur mobile) et la base de données clients est exfiltrée. Ces données se retrouvent ensuite sur des forums ou des marchés du dark web, parfois revendues, parfois publiées gratuitement. Tu n’as rien fait de mal. Tu étais juste client chez eux.
Les malwares infostealer
IBM a signalé une augmentation de 84 % des malwares de ce type distribués par phishing en 2025. Ces logiciels, une fois installés sur ton appareil (souvent via un fichier téléchargé, une pièce jointe ou un lien malveillant), collectent en silence les mots de passe enregistrés dans ton navigateur, les cookies de session actifs, et parfois même les données de remplissage automatique. Ces informations sont ensuite regroupées et vendues en lot sur des marchés spécialisés.
Le phishing personnalisé
L’arrivée des outils d’IA générative a changé la donne ici. Il était autrefois assez facile de repérer un email de phishing à son français approximatif ou à sa mise en page douteuse. Aujourd’hui, ces messages peuvent être rédigés dans un français irréprochable, adaptés au secteur d’activité de la cible, et simuler l’identité visuelle d’une vraie banque ou administration. Si tu cliques et entres tes informations, elles finissent quelque part sur le dark web.
Les mauvaises configurations cloud
Plus discret mais plus fréquent qu’on ne le pense. Ce sont des bases de données accessibles sans mot de passe, mal configurées par une entreprise ou un développeur. Des scripts automatiques parcourent internet à la recherche de ces instances ouvertes. Quand l’une est trouvée, les données sont copiées (parfois supprimées pour forcer une rançon) et les informations personnelles qu’elles contenaient entrent dans la chaîne habituelle de revente.
Les attaques sur la chaîne d’approvisionnement
Un prestataire, un sous-traitant ou un partenaire commercial accède légitimement à certaines de tes données puis se fait pirater à son tour. Le niveau de sécurité des sous-traitants est souvent inférieur à celui de l’entreprise principale, ce qui en fait des cibles intéressantes. Par conséquent, une seule attaque permet d’accéder aux données de plusieurs clients en même temps.
Pourquoi une IP exposée te rend vulnérable
Il y a un point qu’on mentionne rarement dans ce genre d’article, pourtant central dans la façon dont les attaques sont organisées : le rôle de l’adresse IP.
Quand tu navigues sans protection, ton adresse IP est visible par tous les sites que tu consultes, par les traceurs publicitaires, et potentiellement par n’importe qui sur un réseau local partagé (wifi public, réseau d’entreprise, cybercafé). Cette adresse IP n’est pas une donnée anodine. Elle révèle ton opérateur, ta localisation approximative, et peut être utilisée pour cibler des attaques spécifiques, notamment des tentatives d’intrusion sur les ports ouverts de ta connexion.
Par ailleurs, des bases de données de fuites associent souvent des adresses email à des adresses IP. Un acteur malveillant qui dispose de ton email et de ton IP peut croiser ces informations pour reconstituer des habitudes de connexion, identifier des comptes susceptibles d’être vulnérables, ou préparer des campagnes de phishing plus ciblées. C’est ce que les professionnels appellent le « deanonymization« , et c’est bien plus courant qu’on ne l’imagine.
Un VPN coupe ce lien en masquant ton adresse IP réelle derrière celle du serveur utilisé. Les sites que tu visites voient l’IP du serveur NordVPN, pas la tienne. Ce n’est pas une protection absolue contre toutes les formes d’attaque, mais ça enlève un vecteur d’exposition significatif en particulier sur wifi public, où les risques d’interception sont les plus élevés.
Comment savoir si tu es sur le dark web
C’est la question la plus pratique, et la réponse est simple. Tu ne le saurais probablement pas sans outil dédié.
La plupart des victimes de fuite de données l’apprennent trop tard au moment d’une fraude bancaire, d’un accès bloqué à leur propre compte, ou d’un appel d’un proche qui a reçu un message bizarre venant de leur profil. Entre le moment où les données fuitent et le moment où elles sont exploitées, il peut s’écouler des semaines ou des mois.
Il existe des outils gratuits comme Have I Been Pwned, qui vérifie si ton adresse email apparaît dans des fuites connues. C’est un bon point de départ, mais c’est une vérification ponctuelle. En effet, il te dit où tu en es aujourd’hui, pas ce qui se passe demain.
Le problème, c’est que les fuites ne s’arrêtent pas. De nouvelles bases de données compromises sont publiées chaque semaine sur les forums et marchés du dark web. Une vérification mensuelle manuelle ne suit pas ce rythme.
NordVPN Dark Web Monitor : comment ça fonctionne
C’est précisément le problème que la Surveillance Dark Web de NordVPN est conçue à résoudre.
La fonctionnalité tourne en continu, 24h/24, sans que tu aies à faire quoi que ce soit. Elle surveille les forums de hackers, les marchés clandestins, et les bases de données de fuites connues à la recherche de correspondances avec les informations que tu as enregistrées : ton adresse email principale, mais aussi, dans la version Pro, ton numéro de téléphone, tes informations de carte bancaire, et ton numéro d’identité nationale.
Dès qu’une correspondance est détectée (ton adresse email apparaît dans une nouvelle fuite) tu reçois une alerte. Et ce n’est pas juste une notification vague du type « activité suspecte détectée ». L’alerte indique la date de la violation, son niveau de gravité, et les données précisément compromises. NordVPN fournit en outre des étapes concrètes sur ce que tu dois faire ensuite : quel mot de passe changer en priorité, comment sécuriser les comptes concernés.
La version Pro surveille également les cookies de session via la fonctionnalité « Alerte de session détournée ». C’est particulièrement utile parce que les malwares infostealer ciblent spécifiquement ces cookies, qui permettent de rester connecté à un compte sans avoir à entrer le mot de passe à nouveau. Un pirate qui dispose de ton cookie de session peut accéder à ton compte même si tu as activé la double authentification parce qu’il se présente comme si c’était déjà toi qui étais connecté. L’alerte de session détournée surveille NordStellar, une base de données de 130 milliards de cookies provenant du darknet, et te prévient si l’un des tiens y apparaît.
La différence de logique est radicale par rapport à la situation habituelle : au lieu de découvrir le problème au moment où quelqu’un vide ton compte ou usurpe ton identité, tu es averti en amont, pendant qu’il est encore temps d’agir.
VPN au Bénin : ce que ça protège concrètement
En Afrique de l’Ouest, le contexte ajoute quelques couches supplémentaires à la question.
D’abord, l’usage du mobile money (MoMo, Flooz) est très répandu et ces transactions se font souvent depuis des réseaux partagés : cybercafés, hotspots d’hôtels, wifi de bureaux ou de coworking spaces. Or, sur un réseau partagé non sécurisé, une personne techniquement compétente peut intercepter le trafic non chiffré. Si une application transmet des données en clair, ou si tu accèdes à un service mal sécurisé, ces informations peuvent être captées. Avec un VPN actif, tout le trafic qui quitte ton appareil est chiffré avant d’atteindre le réseau, et rendu illisible pour quiconque tenterait de l’intercepter.
Ensuite, les arnaques par phishing ciblant les utilisateurs mobiles ont augmenté ces deux dernières années en Afrique subsaharienne. Des SMS qui imitent des messages d’opérateurs mobiles, des emails de « confirmation de transaction » frauduleux, des pages de connexion copiées à l’identique de vraies plateformes. Threat Protection de NordVPN bloque ces domaines malveillants avant même que la page ne charge, ce qui coupe le risque à la source plutôt que de compter sur ta capacité à repérer une imitation convaincante.
Enfin, NordVPN permet d’accéder à du contenu géo-restreint (MyCanal, certains services Netflix absents des catalogues africains) via des serveurs situés en Europe ou en Afrique du Sud, selon l’usage. Ce n’est pas la priorité quand on parle de sécurité des données, mais ça fait partie des raisons pour lesquelles le VPN a du sens au quotidien, même en dehors de la question de protection.
Comment agir si tes données ont fuité
Supposons que tu reçoives une alerte de NordVPN, de Have I Been Pwned, ou de ta banque. Voici ce qu’il faut faire, dans l’ordre :
- Changer le mot de passe du compte concerné en priorité. Pas dans une heure. Maintenant, depuis un appareil que tu contrôles et sur une connexion que tu considères sûre. Si tu utilisais ce même mot de passe ailleurs (ce qu’il faut absolument éviter, mais c’est fréquent) change-le partout.
- Activer la double authentification sur tous les comptes importants qui ne l’ont pas encore. Un pirate qui dispose de ton mot de passe mais pas de ton téléphone ne pourra pas se connecter si le 2FA est en place.
- Surveiller tes comptes bancaires pendant les semaines qui suivent, en particulier pour des petits mouvements inhabituels. Les fraudeurs testent souvent avec un petit montant avant de tenter un retrait plus important.
- Ne pas cliquer sur les mails « de récupération » que tu n’as pas initiés. Si quelqu’un a accès à ton email et qu’il déclenche une procédure de réinitialisation sur un autre service, tu peux recevoir un email qui ressemble parfaitement à une procédure légitime. Vérifie directement sur le site concerné, depuis l’URL tapée à la main.
- Informer ton entourage si tes réseaux sociaux ont été compromis. Tes contacts peuvent recevoir des messages frauduleux prétendant venir de toi. En les prévenant rapidement, tu réduis les dégâts potentiels.
Pourquoi NordVPN reste la solution la plus complète pour ce problème
NordVPN est l’une des rares solutions qui combine dans un même abonnement le VPN (qui protège ta connexion en temps réel), Threat Protection (qui bloque les sites malveillants, les traceurs et les publicités intrusives avant qu’ils n’atteignent ton navigateur), et la Surveillance Dark Web (qui surveille si tes données apparaissent dans des fuites).
Ces trois couches répondent à trois niveaux de risque différents. Le VPN protège ce qui transite en ce moment depuis ton appareil. Threat Protection bloque les vecteurs d’infection et de phishing avant qu’ils n’arrivent. Et la Surveillance Dark Web te prévient quand une fuite ancienne ou récente t’expose, même si tu ne t’y attendais pas.
En termes de tarif, le plan Plus à 3,59 dollars par mois (sur engagement 2 ans) inclut NordPass (le gestionnaire de mots de passe) en plus du VPN et de Dark Web Monitor. C’est le combo qui couvre le mieux l’ensemble du périmètre : connexion sécurisée, blocage actif des menaces, alerte en cas de fuite, et gestion sécurisée des identifiants. Il est difficile de trouver plus complet à ce prix, surtout quand NordPass seul vaut autour de 1,39 dollar par mois en standalone.
NordVPN propose par ailleurs une garantie de remboursement de 30 jours, ce qui laisse le temps de tester les fonctionnalités (en particulier Dark Web Monitor) pour vérifier si des données liées à tes adresses email sont déjà dans des bases compromises. Ce premier scan réserve parfois des surprises.
Ce qu’il faut retenir
Le dark web en 2026, ce n’est pas un sujet réservé aux entreprises ou aux paranoïaques de la sécurité. Les tarifs que j’ai cités plus haut le montrent. Tes données ont de la valeur parce qu’elles servent à quelque chose d’illégal, et elles circulent souvent sans que tu le saches.
Ce qui a changé ces dernières années, c’est qu’il existe maintenant des outils accessibles pour surveiller ça en continu. Tu n’as plus à attendre une fraude bancaire pour savoir que tu étais exposé. La Surveillance Dark Web de NordVPN, c’est justement ça : passer du « j’ai découvert après » au « j’ai pu réagir avant ». Et dans ce cas précis, l’avant et l’après font une vraie différence.
Dans la même catégorie : Mots de Passe Faibles en 2026 : 3 Risques Majeurs et Comment Sécuriser Tous Tes Comptes avec un VPN + Gestionnaire