Tu ouvres un site, tu trouves le produit que tu cherchais, tu entres ton numéro de carte, tu cliques sur « Payer ». Trente secondes de transaction, et c’est réglé. Ce flux paraît anodin. Il est pourtant le terrain de jeu principal de la fraude à la carte bancaire en 2026.
Selon les dernières données disponibles, 92 % de la fraude carte se concentre sur les paiements en ligne. Et les pertes liées à la fraude bancaire sur le premier semestre 2026 s’élèvent à 211 millions d’euros soit plus d’un million d’euros volés chaque jour. Les chiffres sont massifs, mais les techniques utilisées restent souvent les mêmes. La bonne nouvelle, c’est qu’elles sont évitables dès lors qu’on sait les reconnaître.
Voici les 7 arnaques les plus répandues, puis ce que le réflexe VPN change concrètement à l’équation.
Arnaque n°1 : Le faux site e-commerce (le sosie parfait)
C’est l’arnaque la plus ancienne, et pourtant la plus efficace parce qu’elle s’est considérablement perfectionnée. Un faux site copie à l’identique l’apparence d’un site légitime (même logo, même palette de couleurs, même structure de pages) avec une URL qui ressemble presque à l’originale. « amazon-fr-soldes.com » à la place de « amazon.fr », « zara-officiel.shop » au lieu de « zara.com ».
L’objectif n’est pas nécessairement de livrer un faux produit : souvent, le site collecte tes informations de paiement au moment de la commande, puis disparaît. Tu attends une livraison qui ne viendra jamais, et ta carte a déjà été débitée, ou les données ont été revendues.
Pour éviter ça, vérifie systématiquement le domaine exact dans la barre d’adresse, pas juste le nom affiché. Une seconde de vérification évite beaucoup de problèmes.
Arnaque n°2 : Le phishing bancaire par email et SMS
Le scénario classique est que tu reçois un email qui semble venir de ta boutique habituelle, avec son logo et sa charte graphique. Le message t’informe d’un « problème de paiement » et t’invite à « mettre à jour » tes informations bancaires via un lien. Ce lien mène en réalité vers un site frauduleux qui collecte tes données.
En 2026, ces messages sont de plus en plus difficiles à distinguer des vrais, car ils sont rédigés avec des outils d’IA qui éliminent les fautes de syntaxe et adaptent le ton au secteur. Les autorités françaises ont d’ailleurs lancé un plan d’action spécifique pour lutter contre le phishing et le smishing, en invitant les opérateurs télécom à bloquer les appels émis depuis des numéros identifiés comme frauduleux.
La règle à retenir est qu’aucune banque, aucun site e-commerce sérieux ne te demandera tes informations bancaires complètes par email ou SMS. Si tu as un doute sur une notification, va directement sur le site en tapant l’URL à la main. Ne clique jamais sur le lien du message.
Arnaque n°3 : L’e-skimming (le pirate invisible dans le formulaire)
Celle-là est particulièrement perverse parce qu’elle peut toucher un site que tu connais et en qui tu as confiance. L’e-skimming consiste à pirater des plateformes e-commerce fréquentées en exploitant leurs failles de sécurité pour y glisser des scripts malveillants qui interceptent les données bancaires saisies par les clients lors du processus de paiement.
Ces boutiques en ligne fonctionnent souvent avec des logiciels comme Magento, Shopify ou des plugins WordPress. Une fois infiltré, le « skimmer » invisible récupère en temps réel les informations des cartes bancaires. Aucun signe apparent ne trahit la présence du code malveillant : le site infecté conserve son apparence et son fonctionnement normal.
Du point de vue de l’acheteur, il est pratiquement impossible à détecter.
La protection vient donc ailleurs : payer via des solutions comme PayPal, Apple Pay ou Google Pay qui ne transmettent pas directement le numéro de carte au marchand, ou utiliser une carte virtuelle à usage unique que certaines banques proposent.
Arnaque n°4 : La fraude CNP (carte non présente)
La fraude CNP reste la forme la plus répandue. Elle consiste à utiliser les données d’une carte de paiement sans le consentement du propriétaire pour effectuer des achats en ligne. C’est souvent la suite logique d’un phishing ou d’une fuite de données. Ainsi, une fois les informations récupérées, la transaction semble légitime jusqu’à la réception du chargeback.
Ce qui distingue cette arnaque, c’est qu’elle ne nécessite pas d’accéder à ta carte physiquement. Les données qui circulent sur le dark web (numéro de carte, date d’expiration, cryptogramme) suffisent.
Pour limiter l’exposition, active les notifications de transaction sur ton application bancaire : tu es averti immédiatement de chaque débit, ce qui permet de bloquer la carte rapidement dès qu’une opération inconnue apparaît.
Arnaque n°5 : Le faux conseiller bancaire
Face au renforcement de la sécurité des paiements en ligne, les escrocs se tournent vers les arnaques par manipulation, où les victimes sont trompées pour autoriser ou déclencher elles-mêmes des opérations bancaires.
Le scénario type est que tu reçois un appel d’une personne qui se présente comme conseiller de ta banque. Elle t’explique qu’une tentative de fraude sur ton compte a été détectée et qu’il faut agir vite. Pour « sécuriser » ton compte, elle te demande de confirmer un code reçu par SMS ou de valider une opération dans ton application. Ce code, c’est en réalité celui d’une transaction frauduleuse qu’elle est en train d’initier de l’autre côté.
Ta banque ne te demandera jamais de communiquer un code reçu par SMS par téléphone. C’est la règle absolue à retenir, sans exception.
Arnaque n°6 : Les offres trop belles sur les marketplaces
Les grandes places de marché comme Amazon, eBay ou Leboncoin permettent à des vendeurs tiers de proposer leurs produits. La plateforme principale peut paraître sûre, mais le vendeur, lui, peut ne pas l’être.
Les arnaques les plus fréquentes : un produit affiché à prix très bas pour attirer rapidement des acheteurs, une livraison qui ne se passe jamais, ou une demande de paiement en dehors de la plateforme par virement, par chèque-cadeau ou par application de paiement entre particuliers.
Dès que quelqu’un te demande de payer autrement que par la plateforme officielle, c’est un signal d’alarme. Le paiement via la plateforme est souvent la seule chose qui te permet d’être remboursé en cas de litige.
Arnaque n°7 : Le SIM swapping nouvelle génération
La technique du SIM swapping s’est perfectionnée. En effet, les cybercriminels parviennent désormais à dupliquer des cartes SIM à distance, sans avoir besoin de se rendre physiquement chez un opérateur. Ils exploitent des failles dans les protocoles de communication mobile pour intercepter les SMS de validation bancaire, accédant simultanément aux comptes bancaires et aux applications de paiement mobile.
Concrètement, tu perds le signal sur ton téléphone, et pendant que tu essaies de comprendre pourquoi, quelqu’un reçoit tes SMS de validation à ta place et accède à tes comptes. La parade ici consiste à activer l’authentification via application (Google Authenticator, Authy, ou l’application de ta banque) plutôt que par SMS chaque fois que c’est proposé.
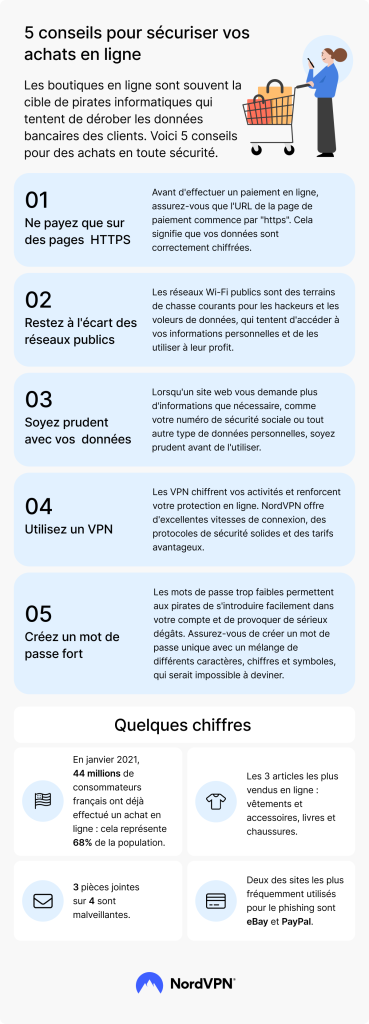
HTTPS ou VPN : est-ce que le cadenas dans la barre d’adresse suffit ?
Il y a une idée reçue qui circule beaucoup, et qui mérite d’être clarifiée. Voir « https:// » dans l’adresse d’un site ne signifie pas que ce site est fiable. Ça signifie seulement que la connexion entre ton navigateur et ce serveur est chiffrée. C’est-à-dire que personne sur le réseau ne peut intercepter ce qui transite entre toi et le site.
Mais si le site lui-même est frauduleux, le HTTPS ne change rien. Ainsi, les données que tu envoies arrivent quand même chez les escrocs, simplement de façon chiffrée. Un faux site peut très bien avoir un certificat HTTPS valide. C’est même courant, car ces certificats sont désormais gratuits et accessibles en quelques minutes.
Le HTTPS est une condition nécessaire, mais pas suffisante. Il protège le canal de transmission, pas la destination. Et c’est là que la complémentarité avec un VPN comme NordVPN prend tout son sens.
Un VPN ajoute deux choses que le HTTPS seul ne fournit pas. D’abord, le chiffrement de toute ta connexion pas seulement vers un site particulier, mais tout ce qui sort de ton appareil, y compris via des applications qui ne supportent pas le HTTPS ou sur des réseaux wifi mal configurés.
Ensuite, ce qui distingue NordVPN sur ce terrain c’est le Threat Protection qui bloque en amont les domaines malveillants connus, les sites de phishing, et les traceurs publicitaires avant que ta connexion n’atteigne ces serveurs. Si tu cliques par mégarde sur un lien de phishing, Threat Protection peut stopper la redirection vers le faux site avant que tu n’aies eu le temps de saisir quoi que ce soit.
VPN pour achat en ligne : le cas concret des prix qui varient selon les pays
Il y a un avantage de NordVPN que peu de gens mentionnent dans ce contexte, et qui tient pourtant à l’angle économique. Il s’agit de la tarification géographique, ou géo-pricing.
Un VPN masque les données en ligne que les sites utilisent pour personnaliser les prix. Il masque notamment ton IP, de sorte que les opérateurs de services ne peuvent pas voir d’où tu navigues. De plus, un VPN chiffre ton activité en ligne, la rendant invisible pour les tiers. Tu évites ainsi le profilage commercial basé sur tes actions et tes données. Enfin, tu as la possibilité de modifier ta localisation virtuelle en sélectionnant un serveur dans le pays de ton choix, pour voir les différences de prix dans le monde entier.
En pratique, voilà comment ça fonctionne. De nombreuses plateformes e-commerce, de streaming, et de réservation en ligne adaptent leurs prix en fonction du pays de connexion. Le même vol de San Francisco à Zurich peut varier de plusieurs centaines de dollars selon le pays depuis lequel on le recherche. Les États-Unis peuvent afficher le tarif le moins cher tandis que des marchés comme l’Argentine, souvent perçus comme moins chers, proposent parfois des tarifs plus élevés sur certaines routes.
Ton adresse IP constitue le principal moyen utilisé pour ajuster les prix et les convertir dans la devise de ton pays. Les prix affichés peuvent donc différer selon les régions en raison de stratégies régionales ou de contraintes légales.
Pour en profiter avec NordVPN, la méthode est simple. Active le VPN avec un serveur dans le pays que tu veux tester, ouvre une fenêtre de navigation privée (pour éviter que les cookies mémorisés n’influencent les résultats), puis compare les prix affichés. Les différences les plus intéressantes se trouvent souvent sur les abonnements logiciels, les billets d’avion sur certaines compagnies, les réservations d’hôtel, ou les abonnements à des services comme Spotify ou des outils SaaS.
C’est important d’ajouter une nuance ici. Certaines compagnies aériennes bloquent les réservations effectuées depuis des serveurs VPN, et d’autres vendent des tarifs locaux réservés aux résidents qu’elles vérifient au moment de l’embarquement. Donc ce n’est pas garanti à 100 % sur toutes les plateformes, et certains secteurs (les grandes compagnies aériennes notamment) sont moins sensibles à cette variation que d’autres. En revanche, sur des abonnements numériques et des services en ligne, l’écart peut être significatif et totalement légal.
VPN au Bénin : payer sans risque depuis Cotonou
En Afrique de l’Ouest, la situation des achats en ligne a quelques spécificités qui rendent le VPN encore plus pertinent qu’ailleurs.
D’abord, la plupart des transactions se font depuis des connexions mobiles ou des wifi partagés (cybercafés, hôtels, bureaux de coworking) où le risque d’interception est plus élevé que sur une connexion fibre privée. Sur ces réseaux, activer NordVPN avant de saisir des informations bancaires ou de faire un virement MoMo est un réflexe simple qui change réellement le niveau de risque.
Ensuite, les plateformes e-commerce internationales (Amazon, Cdiscount, AliExpress) proposent des prix qui varient parfois selon le pays de connexion. En testant avec un serveur français ou européen via NordVPN, on peut accéder à des offres ou des catalogues inaccessibles depuis une adresse IP béninoise.
Enfin, certains services de paiement en ligne ou marketplaces professionnelles (Shopify, Stripe, des outils SaaS) peuvent limiter ou refuser des transactions depuis certains pays africains pour des raisons de politique de risque. Un VPN connecté à un serveur européen peut contourner ces limitations dans de nombreux cas, ce qui est particulièrement utile pour les entrepreneurs et les freelances qui vendent ou achètent à l’international.
NordVPN avis sécurité bancaire : ce qu’il faut retenir de l’outil
NordVPN reste en 2026 l’un des rares VPN à combiner plusieurs couches de protection utiles dans le contexte des achats en ligne.
Threat Protection bloque les sites de phishing connus, les traceurs et les domaines malveillants avant même que la page charge. C’est la couche la plus directement utile pour se protéger des arnaques de type phishing ou redirection frauduleuse.
Le chiffrement AES-256 protège toutes tes données en transit, quel que soit le réseau utilisé. Sur wifi public (café, hôtel, aéroport), c’est cette couche qui rend ton trafic illisible pour un potentiel intercepteur.
Le kill switch coupe automatiquement ta connexion internet si le VPN se déconnecte de façon inattendue, pour éviter que ta vraie IP ou des données non chiffrées ne transitent en clair pendant quelques secondes.
La politique no-logs signifie que NordVPN ne conserve pas d’historique de ta navigation. Ce point a été vérifié par des audits indépendants (PricewaterhouseCoopers et Deloitte ont tous les deux audité cette politique ces dernières années).
Le plan Plus, à 3,59 dollars par mois sur deux ans, inclut NordPass (le gestionnaire de mots de passe), ce qui permet de ne pas réutiliser le même mot de passe sur les sites e-commerce où tu as un compte. Combiné à Threat Protection et au chiffrement VPN, c’est la couverture la plus complète pour sécuriser ses achats en ligne, à un prix qui reste raisonnable.
Payer à l’étranger avec un VPN : les cas pratiques
C’est un usage qui intéresse de plus en plus de gens qui voyagent fréquemment ou qui font des achats sur des sites étrangers. Utiliser NordVPN pour payer à l’étranger, ou simuler une connexion depuis un pays étranger pour payer un tarif différent.
Il existe quelques cas concrets où ça a du sens.
Achats sur des sites américains ou européens depuis l’Afrique
Certaines plateformes refusent les cartes émises dans certains pays ou ajoutent des frais supplémentaires pour les transactions « à risque élevé ». En se connectant via un serveur situé dans le pays du site marchand, on peut contourner ces restrictions dans la plupart des cas, à condition que le mode de paiement utilisé (PayPal, carte internationale) soit compatible.
Abonnements logiciels
Des outils comme Adobe Creative Cloud, Microsoft 365, ou des plateformes SaaS pratiquent souvent des tarifs différents selon le marché. Un abonnement Spotify Premium coûte par exemple nettement moins cher en Turquie ou au Nigeria qu’en France ou aux États-Unis. En se connectant au bon serveur, on accède au tarif local légalement affiché sur le site. Ce n’est pas forcément viable à long terme (les plateformes vérifient parfois la cohérence entre le mode de paiement et le pays), mais ça reste une option documentée que beaucoup d’utilisateurs explorent.
Réservations d’hôtel et de voiture
Les agrégateurs de voyage comme Booking.com ou Expedia adaptent parfois leurs prix selon la localisation détectée. Tester quelques serveurs différents avant de réserver peut révéler des écarts de prix non négligeables, surtout pour des séjours prolongés.
La règle générale à garder en tête est qu’utiliser cette technique est légal dans la mesure où tu consultes des tarifs publics depuis une localisation virtuelle différente. En revanche, si un service exige une preuve de résidence au moment de l’inscription ou de l’utilisation, fournir de fausses informations sort du cadre légal. NordVPN lui-même le précise dans sa documentation : l’outil sert à protéger ta vie privée et à accéder à des contenus ou tarifs géographiquement différents, pas à contourner des obligations légales ou contractuelles qui te concernent personnellement.
Ce qu’il faut retenir avant de cliquer sur « Payer »
Les arnaques e-commerce en 2026 ne ciblent pas uniquement les personnes qui manquent d’expérience en ligne. Elles ciblent tous ceux qui ont des habitudes de paiement régulières, parce que c’est là que se trouvent les données à voler.
La checklist avant chaque achat en ligne :
- Vérifier l’URL exacte du site, pas seulement son apparence ;
- Éviter de payer via virement, chèque-cadeau ou application entre particuliers en dehors des plateformes officielles ;
- Ne jamais communiquer un code reçu par SMS à quelqu’un qui appelle ;
- Activer les notifications de transaction sur ton application bancaire ;
- Utiliser un VPN sur tout réseau public avant de saisir des informations bancaires ;
- Préférer les paiements via PayPal, carte virtuelle ou Apple Pay/Google Pay sur les sites inconnus.
Aucune de ces habitudes ne prend plus de quelques secondes. Et chacune peut faire la différence entre une transaction ordinaire et plusieurs semaines de galère avec sa banque.
Dans la même catégorie :