« 123456 » reste l’un des mots de passe les plus utilisés au monde, année après année, malgré toutes les campagnes de sensibilisation. Et le pire, c’est que la plupart des gens qui l’utilisent savent que c’est une mauvaise idée. Ils le font quand même, parce que retenir quinze mots de passe différents et compliqués, ça demande un effort que personne n’a vraiment envie de faire à 23h après une journée de boulot.
Le problème, c’est que cet effort qu’on évite aujourd’hui, on le paie plus tard. Souvent au prix fort : un compte Gmail piraté, un compte Facebook qui sert à arnaquer tes contacts, ou pire, un accès mobile money compromis. On va regarder concrètement ce qui peut arriver avec un mot de passe faible, comment en créer un qui tient la route, et pourquoi la combinaison VPN + gestionnaire de mots de passe est devenue presque incontournable, surtout si tu te connectes souvent sur des réseaux wifi publics.
Un mot de passe faible, à quoi ça ressemble vraiment
Avant de parler de solutions, il faut être honnête sur ce qu’est un mot de passe faible. Ce n’est pas seulement « 1234 » ou « password ». C’est plus large que ça, et c’est là que beaucoup de gens se font piéger en pensant être protégés alors qu’ils ne le sont pas.
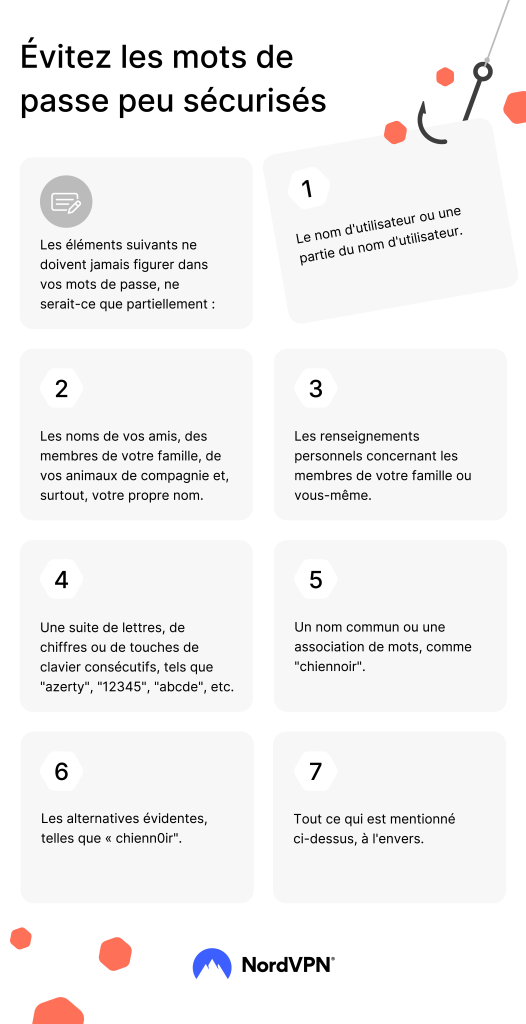
Voici des exemples de mots de passe faibles qu’on retrouve constamment dans les bases de données piratées :
- Des suites logiques : 123456789, azertyuiop, qwerty123 ;
- Des informations personnelles devinables : ton prénom suivi de ton année de naissance, le nom de ton enfant, ta date d’anniversaire ;
- Des mots du dictionnaire, même avec une majuscule et un chiffre à la fin : Soleil2024, Bonjour123 ;
- Le même mot de passe réutilisé sur plusieurs comptes (mail, réseaux sociaux, banque) avec juste une lettre qui change.
Ce dernier point est sans doute le plus dangereux, et le moins compris. Tu peux avoir un mot de passe qui semble correct sur le papier (huit caractères, une majuscule, un chiffre) mais si tu l’utilises partout, il suffit qu’un seul des sites où tu es inscrit soit piraté pour que tous tes comptes tombent comme des dominos. C’est exactement ce qu’on appelle le credential stuffing, et c’est la méthode numéro un utilisée par les pirates aujourd’hui.
Les 3 risques majeurs en 2026
1. Le piratage par credential stuffing et force brute
Le piratage de mot de passe a beaucoup changé ces dernières années. Les hackers ne s’amusent plus à essayer de deviner ton mot de passe en tapant à la main. Ils utilisent des logiciels automatisés qui testent des millions de combinaisons par minute, en s’appuyant sur des listes de mots de passe déjà fuités sur d’autres sites.
Concrètement si ton adresse email et ton mot de passe Netflix ont fuité lors d’un piratage (et il y en a eu plusieurs gros ces dernières années), un script automatisé va tester cette même combinaison email/mot de passe sur Gmail, Facebook, Instagram, et même sur les applications bancaires. Si tu as réutilisé ce mot de passe ailleurs, le script entre directement, sans forcer quoi que ce soit.
C’est rapide, c’est silencieux, et la victime ne s’en rend souvent compte que plusieurs semaines plus tard, quand elle ne peut plus se connecter à son propre compte parce que le mot de passe a été changé.
2. La fuite de mots de passe sur le dark web
Chaque grosse fuite de données (un site e-commerce piraté, une plateforme de streaming compromise, une base de données mal sécurisée) finit, à un moment donné, sur le dark web. Là, les listes d’emails et de mots de passe sont vendues, échangées, ou carrément publiées gratuitement sur des forums.
Le souci, c’est que la plupart des gens n’ont aucune idée que leurs identifiants y figurent. Tu peux utiliser le même mot de passe depuis cinq ans sans problème apparent, alors qu’il circule déjà dans des bases de données accessibles à n’importe qui ayant les bons liens. C’est une bombe à retardement car rien ne se passe, jusqu’au jour où quelqu’un décide d’exploiter cette fuite spécifiquement contre toi.
Des outils comme le Dark Web Monitor de NordVPN ou le scanner de fuites intégré à NordPass surveillent en continu si ton adresse email apparaît dans de nouvelles fuites, et t’alertent pour que tu changes le mot de passe concerné avant que ça devienne un problème. C’est le genre d’outil qu’on ne regrette jamais d’avoir activé, même si la majorité du temps il ne se passe rien, et c’est justement le but.
3. L’usurpation d’identité et l’effet domino
C’est le risque le plus sous-estimé. Quand un pirate accède à ton compte email principal, il n’accède pas seulement à tes mails. Il accède à la fonction « mot de passe oublié » de pratiquement tous tes autres comptes. Réseaux sociaux, boutiques en ligne, parfois même comptes bancaires ou mobile money liés à cette adresse.
À partir de là, le scénario classique se déroule en quelques heures : changement du mot de passe du compte mail, déconnexion de tous tes appareils, puis réinitialisation en cascade des autres comptes en utilisant cet accès. Pendant ce temps, tes contacts reçoivent des messages « de toi » leur demandant de l’argent ou cliquant sur des liens frauduleux. Et toi, tu es dehors, sans accès, en train d’essayer de prouver à un support client que c’est bien ton compte.
Comment créer un mot de passe fort (sans devenir fou)
La bonne nouvelle, c’est que créer un mot de passe fort n’a rien de compliqué une fois qu’on a compris le principe. Le but n’est pas la complexité pour la complexité, mais la longueur et l’imprévisibilité.
Quelques règles simples qui font une vraie différence :
- Vise au moins 12 à 16 caractères. Un mot de passe long avec des mots simples (« CafeBleuDe3hMatin! ») est souvent plus solide qu’un mot de passe court bourré de symboles (« P@ss1! ») ;
- Évite tout ce qui te concerne directement. Pas de date de naissance, pas de prénom d’enfant, pas de nom de rue ;
- Un mot de passe différent par compte important. Au minimum, ton email principal, ta banque, et ton mobile money doivent avoir chacun leur propre mot de passe, unique ;
- Active la double authentification (2FA) partout où c’est possible. Ainsi, même si ton mot de passe fuite, un pirate ne pourra pas se connecter sans le code envoyé sur ton téléphone.
Le vrai problème, ce n’est pas de créer un bon mot de passe une fois. C’est d’en créer dix, vingt, cinquante, et de tous les retenir. Et c’est exactement là que la plupart des gens abandonnent et reviennent à « Soleil2024 » partout.
Pourquoi un gestionnaire de mots de passe gratuit ne suffit pas toujours
Il existe pas mal de gestionnaires de mots de passe gratuits, et certains font correctement le travail de base : générer un mot de passe aléatoire et le stocker. Si tu n’as jamais utilisé de gestionnaire, c’est déjà mieux que rien.
Mais en creusant un peu, les versions gratuites ont presque toutes les mêmes limites :
- Un seul appareil à la fois (donc impossible de synchroniser entre ton téléphone et ton ordinateur) ;
- Aucune alerte en cas de fuite de données ;
- Parfois un modèle économique flou sur la façon dont l’application gagne de l’argent (ce qui, pour un outil censé protéger tes données les plus sensibles, mérite réflexion).
NordPass, par exemple, propose une version gratuite limitée à un appareil, mais sa vraie valeur arrive avec la version payante :
- Synchronisation illimitée entre appareils ;
- Scanner de fuites de données qui vérifie si tes identifiants sont apparus dans une fuite connue ;
- Stockage sécurisé pour autre chose que des mots de passe (numéros de carte bancaire, notes sécurisées, documents d’identité scannés).
Pour quelqu’un qui gère à la fois des comptes personnels et professionnels, cette synchronisation change vraiment l’usage au quotidien.
Pourquoi un VPN protège tes mots de passe sur wifi public
C’est le point que presque personne n’explique correctement, et c’est pourtant l’un des plus importants au quotidien.
Quand tu te connectes à un wifi public (celui d’un café à Cotonou, d’un hôtel, d’un aéroport, ou même le wifi partagé d’un cybercafé) tu n’as aucune idée de qui d’autre est connecté sur ce même réseau, ni de comment ce réseau est configuré. Sur un réseau wifi non sécurisé, une personne techniquement compétente, branchée sur le même point d’accès, peut intercepter le trafic qui circule. Si un site que tu visites n’est pas correctement chiffré, ou si une application transmet des données en clair, ces informations peuvent être captées au passage. Y compris, dans certains cas, des identifiants de connexion.
Ce type d’attaque s’appelle une attaque « man-in-the-middle » (l’attaquant se place entre toi et le site que tu visites). Ce n’est pas le scénario le plus fréquent, mais sur un réseau public où n’importe qui peut se connecter sans mot de passe, le risque existe et il est réel.
C’est exactement le rôle d’un VPN ici. NordVPN chiffre tout le trafic qui sort de ton appareil avant qu’il n’atteigne le réseau wifi. Concrètement, même si quelqu’un capte les paquets de données sur ce réseau, il ne voit qu’un flux chiffré illisible, pas tes identifiants, pas tes messages, pas ton historique de navigation. En plus de ça, la fonction Threat Protection de NordVPN bloque en amont les sites de phishing connus et les domaines malveillants, ce qui est utile sur wifi public où ce genre de site peut être redirigé plus facilement.
Donc non, un VPN ne remplace pas un mot de passe fort. Mais il ajoute une couche de protection sur exactement le moment où tu es le plus exposé : quand tu te connectes à ta banque, à ton mobile money ou à ton email depuis un réseau que tu ne contrôles pas.
VPN au Bénin : ce que ça change concrètement
Au Bénin, l’usage d’un VPN dépasse largement la question de la sécurité pure. Trois situations reviennent souvent :
Sécuriser MoMo et les paiements mobiles sur wifi public
Beaucoup de gens font leurs transferts MoMo ou Flooz depuis le wifi d’un cybercafé ou d’un lieu public, justement parce que la connexion mobile peut être instable ou coûteuse. C’est précisément le genre de situation où chiffrer sa connexion avec un VPN avant de saisir un code de transaction fait une vraie différence.
Accéder à des contenus géo-restreints comme MyCanal ou Netflix
Certaines plateformes de streaming limitent leur catalogue selon le pays de connexion. En se connectant via un serveur situé en France ou en Europe, NordVPN permet d’accéder à un catalogue plus large, ce qui explique une bonne partie de sa popularité localement.
Contourner les restrictions d’accès
Il arrive que certains sites ou services soient temporairement inaccessibles depuis certaines connexions locales. Un VPN permet de changer son adresse IP apparente et de retrouver un accès normal.
Pour ces usages, NordVPN dispose de serveurs en Afrique (notamment en Afrique du Sud) et dans plusieurs pays européens, ce qui donne un choix réel selon ce que tu cherches à faire : vitesse pour le streaming local, ou accès à un catalogue étranger.
Mon test : NordVPN sur un wifi de l’aéroport de Cotonou
Pour ne pas juste répéter ce que disent les fiches techniques, j’ai testé la connexion sur un wifi public de l’aéroport de Cadjehoun, à Cotonou, dans deux configurations.
Sans VPN, connecté directement au wifi de l’aéroport : débit descendant autour de 2 Mbps, avec une latence assez élevée. Le genre de connexion où charger une page Gmail prend plusieurs secondes, et où on n’a aucune idée de ce qui transite sur le réseau à côté de soi.
Avec NordVPN activé, connecté à un serveur situé en Afrique du Sud j’ai un débit autour de 18-25 Mbps selon le moment, avec une latence qui reste correcte pour de la navigation et même pour du streaming en qualité standard. Le test de fuite IP (en cherchant simplement « what is my ip » avant et après activation du VPN) confirme que l’adresse IP affichée change bien et correspond au serveur choisi, pas à l’adresse fournie par l’opérateur local.
Honnêtement, je ne m’attendais pas à une telle différence de débit. Une partie de l’explication tient probablement au fait que le serveur NordVPN utilisé est mieux dimensionné que la bande passante partagée du wifi de l’aéroport. Dans tous les cas, le résultat est là. J’ai une connexion plus rapide, et surtout, chiffrée, donc illisible pour quiconque chercherait à intercepter quoi que ce soit sur ce réseau public.
NordVPN + NordPass : le combo pour sécuriser tous tes comptes
Si tu lis cet article jusqu’ici, tu as probablement déjà identifié le problème : tu réutilises sans doute un mot de passe sur plusieurs comptes, et tu te connectes régulièrement à des wifi publics sans y penser deux fois. Les deux problèmes se résolvent avec deux outils différents, mais NordVPN et NordPass sont conçus pour fonctionner ensemble.
En pratique, le plan Plus de NordVPN inclut NordPass directement dans l’abonnement. Ça signifie :
- Ta connexion est chiffrée partout, y compris sur wifi public (NordVPN) ;
- Threat Protection bloque les sites de phishing et les trackers avant qu’ils n’atteignent ton navigateur ;
- NordPass génère et stocke des mots de passe uniques pour chaque compte, avec synchronisation entre ton téléphone et ton ordinateur ;
- Le scanner de fuites de données t’alerte si l’un de tes comptes apparaît dans une nouvelle fuite.
Le prix de ce bundle reste proche de celui d’un VPN seul, mais avec un gestionnaire de mots de passe complet en plus, ce qui revient moins cher que de payer les deux services séparément. Pour quelqu’un qui gère des comptes professionnels et personnels, et qui se connecte régulièrement depuis des réseaux publics (cybercafés, hôtels, bureaux partagés), c’est clairement le combo qui couvre le plus de terrain pour le budget.
NordVPN propose une garantie de remboursement de 30 jours, ce qui laisse le temps de tester le débit depuis chez toi, depuis ton bureau, et depuis un wifi public, pour voir si la différence est aussi nette que dans mon test à l’aéroport.
Ce qu’il faut retenir
Un mot de passe faible n’est pas juste une mauvaise habitude sans conséquence. C’est la porte d’entrée la plus utilisée par les pirates, parce que c’est la plus simple à exploiter à grande échelle. Un mot de passe fort et unique par compte règle une grande partie du problème, mais demande un gestionnaire pour être tenable au quotidien. Et sur wifi public, qui reste un point d’entrée mal sécurisé par nature, un VPN chiffre ce que ton mot de passe seul ne peut pas protéger.
Aucun de ces outils n’est magique pris isolément. Mais ensemble, ils ferment les trois failles les plus exploitées en ce moment : la réutilisation de mots de passe, les fuites de données passées inaperçues, et l’interception sur réseau ouvert. C’est rarement le scénario du film catastrophe qui arrive, c’est plus souvent une accumulation de petites négligences qui, un jour, tombent toutes au mauvais moment.